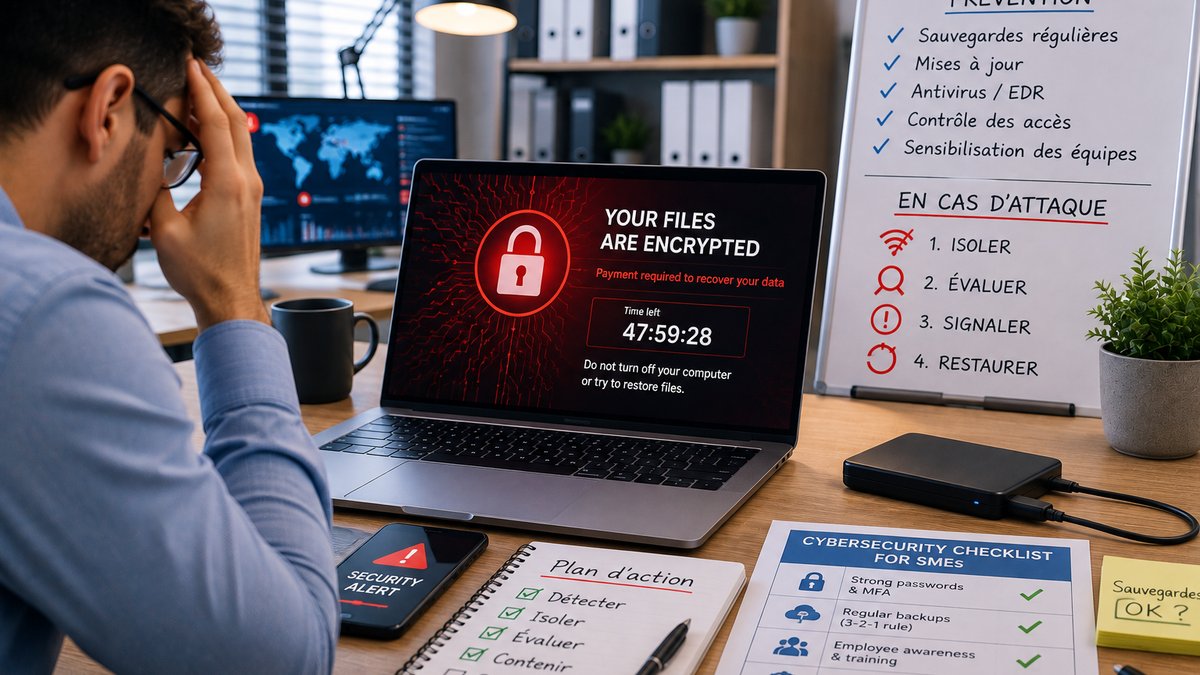
Le rançongiciel chiffre vos fichiers et réclame une rançon pour la clé de déchiffrement. Les attaquants ne choisissent plus leurs cibles pour leur taille mais pour leur vulnérabilité, ce qui met les PME en première ligne : elles ont des données critiques et peu de défenses.
Comment ils entrent
Le courriel piégé
Toujours le premier vecteur. Une pièce jointe ouverte, un lien cliqué, et la charge s’installe. Les messages actuels sont soignés, en français correct, souvent liés à un contexte plausible comme une facture ou une livraison.
Les accès distants exposés
Un service de bureau à distance ouvert sur internet avec un mot de passe faible se fait forcer en quelques heures. C’est la porte d’entrée la plus discrète, car elle ne nécessite aucune erreur humaine.
Les failles non corrigées
La grande majorité des intrusions exploitent des vulnérabilités connues et corrigées depuis longtemps. Le correctif existait, il n’a pas été appliqué.
Les mesures qui protègent vraiment
Classées par rapport entre efficacité et coût.
Sauvegarde hors ligne
C’est la seule protection qui fonctionne quand tout le reste a échoué. Une copie déconnectée ou non modifiable est ce qui permet de refuser la rançon. Voir notre article sur la sauvegarde et la reprise d’activité.
Authentification à deux facteurs
Sur la messagerie et tous les accès distants. Un mot de passe volé devient inexploitable.
Fermeture des accès distants directs
Un accès distant doit passer par un tunnel sécurisé, jamais être exposé directement sur internet.
Comptes à privilèges séparés
Personne ne travaille au quotidien avec un compte administrateur. Cette seule règle limite considérablement la propagation.
Mise à jour disciplinée
Un calendrier mensuel appliqué vaut mieux qu’un outil de détection coûteux mal configuré.
Les premières heures : que faire
- Isoler sans éteindre. Débranchez le réseau des machines touchées. Ne les éteignez pas : la mémoire vive contient des éléments utiles à l’analyse.
- Couper les partages et l’accès aux sauvegardes pour éviter la propagation.
- Préserver les traces. Journaux, horodatages, message de rançon : tout est utile pour comprendre l’origine et pour un éventuel dépôt de plainte.
- Ne pas payer. Le paiement ne garantit ni la clé ni l’absence de fuite des données, et vous identifie comme cible réceptive.
- Restaurer depuis une sauvegarde saine, après avoir vérifié que la source de l’intrusion est fermée.
- Communiquer. Vos clients et partenaires apprendront l’incident. Mieux vaut qu’ils l’apprennent de vous.
L’erreur à éviter absolument
Restaurer avant d’avoir identifié et fermé la porte d’entrée. Vous rétablissez alors un environnement propre dans une infrastructure encore compromise, et l’attaque recommence quelques jours plus tard, parfois avec une sauvegarde désormais inutilisable.
Questions fréquentes
Un antivirus suffit-il ?
Non. Il bloque les menaces connues mais pas une intrusion par accès distant avec des identifiants valides. C’est une couche parmi d’autres, pas une protection complète.
Une assurance couvre-t-elle ce risque ?
Des contrats existent, mais ils conditionnent généralement l’indemnisation à des mesures de sécurité minimales. Lisez attentivement les exclusions.
Faut-il déclarer l’incident ?
Si des données personnelles sont concernées, la question de l’information de l’autorité de contrôle et des personnes se pose. Voir notre article sur la loi 09-08.
Notre intervention
Systomap réalise des audits d’exposition, ferme les accès à risque et met en place les sauvegardes hors ligne. Faisons le point.