On lit régulièrement que « la loi 05-20 impose un audit de cybersécurité à toutes les entreprises marocaines ». C’est inexact, et cette confusion pousse des dirigeants à acheter des prestations dont ils n’ont pas besoin, tout en négligeant celles qui les concernent réellement.
La loi 05-20 : qui est réellement visé
Promulguée par dahir du 25 juillet 2020, la loi 05-20 relative à la cybersécurité s’inscrit dans la stratégie nationale pilotée par la Direction générale de la sécurité des systèmes d’information, rattachée à l’Administration de la défense nationale.
Son périmètre est précis : administrations de l’État, établissements publics, infrastructures d’importance vitale et opérateurs numériques tels que les fournisseurs d’accès, les hébergeurs et les prestataires de cybersécurité. Les secteurs concernés sont l’énergie, l’eau, les transports, les banques et les télécommunications.
Concrètement : si votre PME n’appartient pas à ces catégories et ne fournit pas de service critique à une entité qui en relève, la loi 05-20 ne vous impose pas d’audit. Elle vous concerne indirectement si vous êtes sous-traitant d’un opérateur vital, car celui-ci vous transmettra ses propres exigences.
La loi 09-08 : celle qui vous concerne vraiment
C’est le texte que la plupart des PME ignorent alors qu’il s’applique à elles. La loi 09-08 relative à la protection des personnes physiques à l’égard du traitement des données à caractère personnel, promulguée en février 2009, s’impose à toute organisation qui collecte ou traite des données personnelles.
Fichier clients, base de prospects, dossiers du personnel, enregistrements de vidéosurveillance, données de badgeage : tout cela entre dans le champ. L’autorité de contrôle est la Commission nationale de contrôle de la protection des données à caractère personnel.
Les obligations principales sont la déclaration des traitements auprès de la commission, qui est gratuite et se fait en ligne, l’information des personnes concernées, et la mise en place de mesures de sécurité proportionnées.
Les sanctions ne sont pas théoriques
Au-delà des mesures administratives — avertissement, mise en demeure, suspension du traitement — la loi prévoit des sanctions pénales visant le dirigeant à titre personnel, avec des peines d’emprisonnement et des amendes pouvant atteindre plusieurs centaines de milliers de dirhams selon la nature de l’infraction.
Point important : l’autorité a fait évoluer sa doctrine. Après une longue période centrée sur la sensibilisation, elle mène désormais des campagnes sectorielles ciblées assorties d’échéances de mise en conformité.
Les mesures qui comptent réellement pour une PME
Indépendamment de toute obligation, voici ce qui protège effectivement une entreprise de taille moyenne, par ordre de rapport efficacité sur coût.
1. La sauvegarde testée
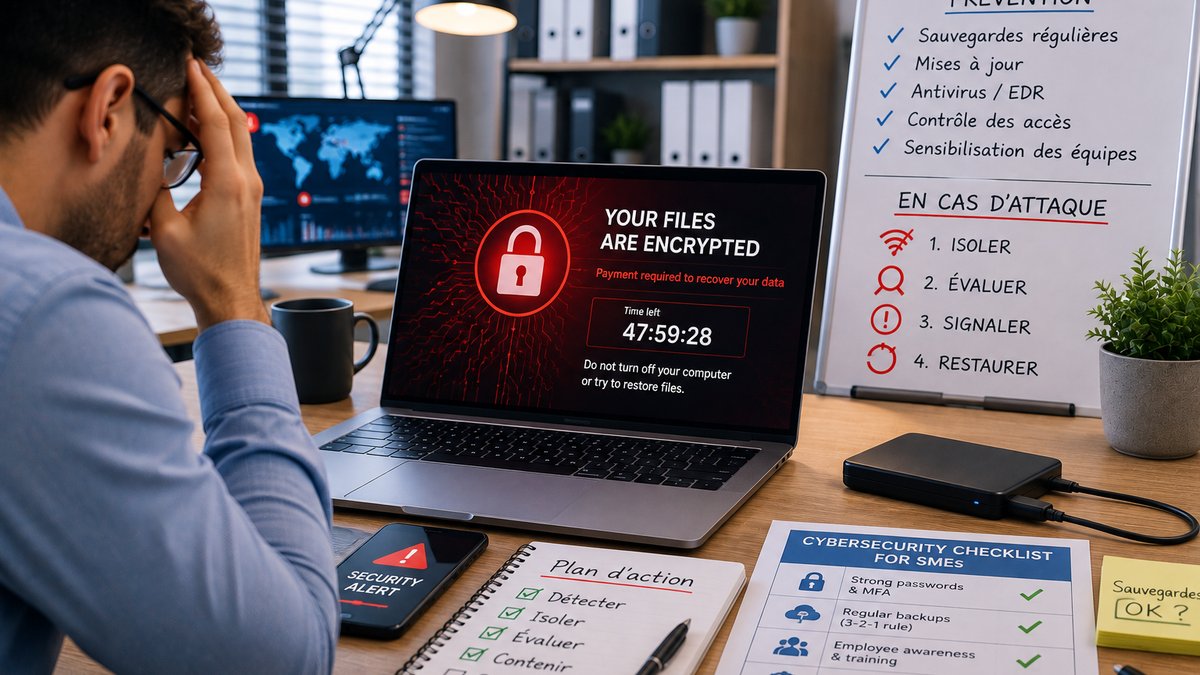
Une sauvegarde jamais restaurée n’est pas une sauvegarde. La règle éprouvée reste trois copies, deux supports différents, une copie hors site. Et un test de restauration réel au moins deux fois par an.
2. L’authentification à deux facteurs
Sur la messagerie professionnelle et les accès distants en priorité. C’est la mesure qui bloque la plus grande proportion d’intrusions pour le coût le plus faible.
3. La gestion des droits
Chaque salarié accède à ce dont il a besoin, rien de plus. Et les comptes des personnes parties sont désactivés le jour du départ, pas au trimestre suivant.
4. Les mises à jour
La majorité des intrusions exploitent des failles connues et corrigées depuis des mois. Un calendrier de mise à jour vaut mieux qu’un outil coûteux.
5. La sensibilisation
L’hameçonnage reste le premier vecteur. Une session courte, répétée deux fois par an, produit plus d’effet que n’importe quelle configuration technique.
Questions fréquentes
Ma PME doit-elle faire un audit de cybersécurité ?
Légalement, non, sauf si vous relevez des infrastructures vitales ou des opérateurs numériques. Commercialement, un audit peut être exigé par un donneur d’ordre. Techniquement, c’est utile mais ce n’est pas la première dépense à engager.
Faut-il déclarer notre fichier clients ?
Oui. Tout traitement de données personnelles doit être déclaré à l’autorité de contrôle, et la démarche est gratuite.
La vidéosurveillance des locaux est-elle concernée ?
Oui, les images de personnes identifiables sont des données personnelles. Cela implique une déclaration, une information visible des personnes filmées et une durée de conservation limitée.
Que faire en cas d’attaque par rançongiciel ?
Isoler les machines touchées sans les éteindre, préserver les traces, ne pas payer, et restaurer depuis une sauvegarde hors ligne. Le paiement ne garantit rien et vous désigne comme cible réceptive.
Notre accompagnement
Systomap réalise des audits de sécurité, met en place les sauvegardes et l’authentification renforcée, et accompagne la mise en conformité des traitements de données. Voir nos services ou nous écrire.