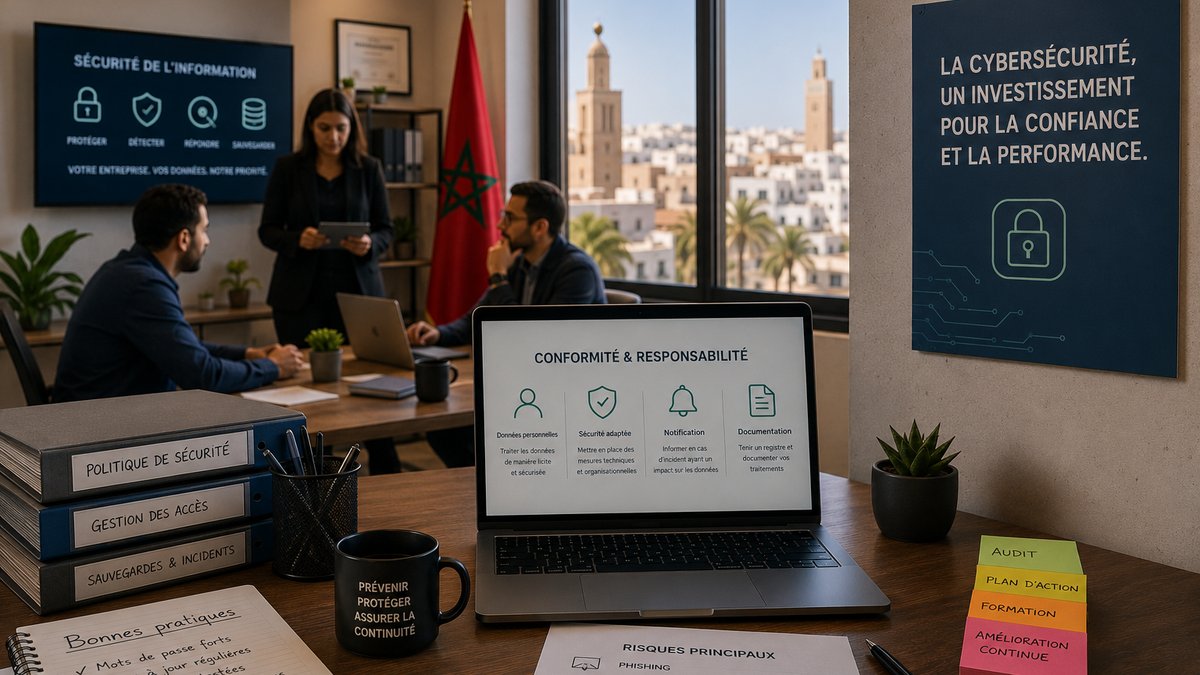
La loi 09-08 est le texte de conformité le plus largement ignoré par les entreprises marocaines, alors qu’il est aussi celui qui les concerne le plus directement. Contrairement à la loi sur la cybersécurité, réservée aux infrastructures critiques, celle-ci s’applique dès qu’on traite la moindre donnée personnelle.
Ce que recouvre la notion de donnée personnelle
Toute information permettant d’identifier une personne physique, directement ou indirectement. En pratique, dans une PME :
- le fichier clients et prospects, avec noms, téléphones et adresses
- les dossiers du personnel, y compris les données de paie
- les candidatures reçues et les CV conservés
- les enregistrements de vidéosurveillance des locaux
- les données de pointage et de contrôle d’accès
- les journaux de connexion informatiques
Le cadre légal repose sur le dahir de février 2009 et son décret d’application de mai 2009. L’autorité de contrôle est la Commission nationale de contrôle de la protection des données à caractère personnel.
Les obligations concrètes
Déclarer les traitements
Chaque traitement doit être déclaré auprès de la commission. La démarche se fait en ligne et elle est gratuite. Ce point mérite d’être souligné, car beaucoup de dirigeants supposent un coût ou une lourdeur administrative qui n’existent pas.
Informer les personnes concernées
Vos clients, salariés et candidats doivent savoir quelles données sont collectées, pour quelle finalité, combien de temps elles sont conservées et comment exercer leurs droits. Cela se traduit par une mention sur les formulaires, une politique de confidentialité accessible et un panneau visible pour la vidéosurveillance.
Sécuriser
Les mesures doivent être proportionnées à la sensibilité des données : contrôle des accès, chiffrement lorsque c’est pertinent, traçabilité des consultations, et encadrement contractuel des prestataires qui accèdent aux données.
Limiter
Ne collecter que ce qui sert la finalité déclarée, et ne pas conserver indéfiniment. Une base de candidatures vieille de six ans est un risque sans contrepartie.
Les pouvoirs de l’autorité et les sanctions
La commission peut mener des enquêtes sur place, auditer les systèmes et exiger la communication de documents. Elle prononce des avertissements, des mises en demeure et des suspensions de traitement, et peut saisir le parquet.
Sur le plan pénal, le dirigeant peut être poursuivi personnellement, avec des peines d’emprisonnement allant de trois mois à deux ans et des amendes de dix mille à trois cent mille dirhams selon l’infraction.
Un élément change la donne : après une longue période consacrée à la pédagogie, l’autorité mène désormais des campagnes de contrôle sectorielles assorties d’échéances fermes. La tolérance de fait des années passées ne peut plus servir de stratégie.
Par où commencer
- Recenser les traitements existants, service par service. Cet inventaire révèle presque toujours des fichiers oubliés.
- Déclarer les traitements auprès de la commission.
- Rédiger et publier une politique de confidentialité sincère, décrivant vos pratiques réelles.
- Ajouter les mentions d’information sur les formulaires et les panneaux de vidéosurveillance.
- Définir des durées de conservation et les appliquer.
- Encadrer contractuellement les prestataires ayant accès aux données.
Questions fréquentes
La déclaration est-elle payante ?
Non, la déclaration en ligne auprès de la commission est gratuite.
Une TPE de trois salariés est-elle concernée ?
Oui. La loi ne prévoit pas de seuil d’effectif ou de chiffre d’affaires.
Nos données sont hébergées à l’étranger, est-ce un problème ?
Le transfert hors du Maroc est encadré et suppose des garanties. C’est un point à vérifier avec votre hébergeur avant de s’engager.
Faut-il nommer un responsable de la protection des données ?
Ce n’est pas systématiquement exigé, mais désigner une personne référente en interne facilite grandement la mise en conformité et la réponse aux demandes.
Notre accompagnement
Systomap accompagne le recensement des traitements, la sécurisation technique et la rédaction des documents d’information. Voir aussi notre article sur les obligations de cybersécurité des PME. Nous écrire.